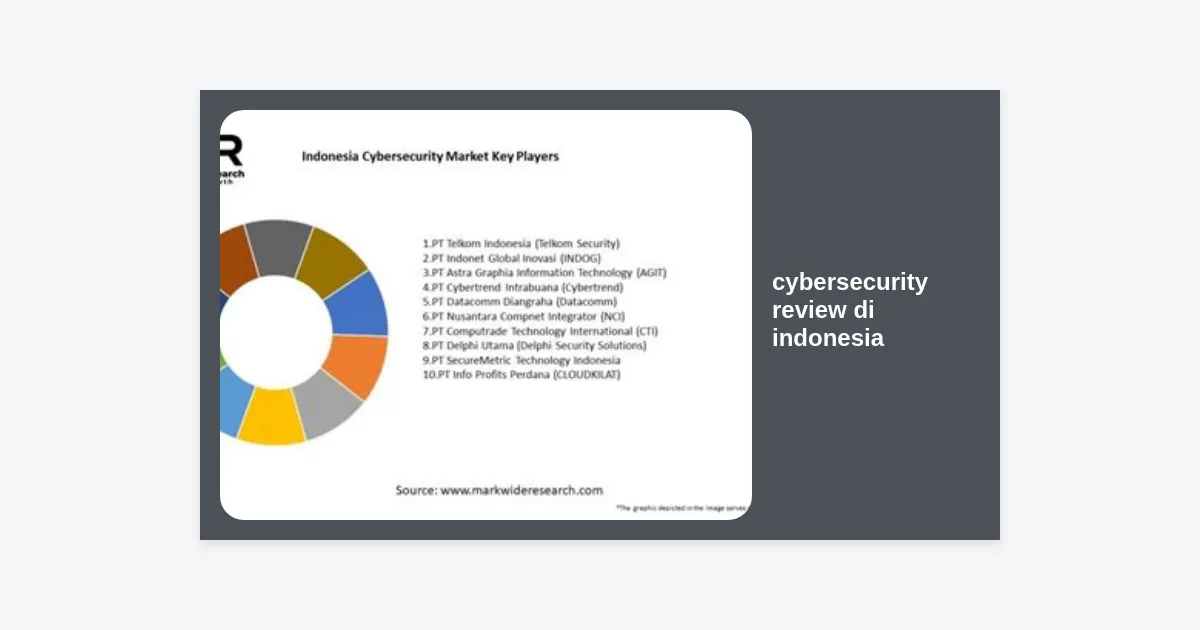
Seiring dengan percepatan transformasi digital yang masif, isu keamanan data menjadi topik yang semakin krusial bagi setiap lapisan masyarakat. Melakukan cybersecurity review di Indonesia saat ini bukan lagi sekadar pilihan bagi perusahaan besar, melainkan kebutuhan mendesak bagi semua entitas yang beroperasi di ruang digital. Mengingat frekuensi serangan siber yang terus meningkat, memahami lanskap ancaman dan solusi yang tersedia adalah langkah pertama untuk melindungi aset berharga Anda.
- 1. Lanskap Keamanan Siber di Indonesia Saat Ini
- 2. Mengapa Cybersecurity Review di Indonesia Sangat Penting?
- 3. Ancaman Siber Utama yang Menghantui Indonesia
- 4. Regulasi Pemerintah: UU Pelindungan Data Pribadi (UU PDP)
- 5. Tahapan Melakukan Cybersecurity Review yang Efektif
- 6. Statistik Serangan Siber di Indonesia 2023-2024
- 7. Solusi dan Teknologi Keamanan Modern
- 8. Langkah Praktis Meningkatkan Keamanan Digital
- 9. Kesimpulan dan Rekomendasi Akhir
1. Lanskap Keamanan Siber di Indonesia Saat Ini
Indonesia merupakan salah satu negara dengan pertumbuhan pengguna internet tercepat di dunia. Namun, pertumbuhan ini tidak selalu dibarengi dengan tingkat literasi keamanan digital yang memadai. Berdasarkan pemantauan BSSN (Badan Siber dan Sandi Negara), jutaan trafik anomali terdeteksi setiap harinya, mulai dari upaya malware hingga serangan terstruktur pada infrastruktur kritis nasional.
Banyak organisasi di Indonesia kini mulai mengadopsi teknologi cloud computing dan AI. Meskipun efisien, adopsi ini membuka permukaan serangan (attack surface) baru. Sektor perbankan, e-commerce, dan instansi pemerintah tetap menjadi target utama para aktor ancaman. Dalam konteks inilah, sebuah cybersecurity review di Indonesia yang mendalam menjadi sangat relevan untuk mengidentifikasi celah sebelum eksploitasi terjadi.
Ketidaksiapan infrastruktur sering kali disebabkan oleh pemeliharaan sistem yang lambat. Banyak perusahaan masih menggunakan perangkat lunak yang sudah usang (legacy systems) tanpa pembaruan keamanan, menjadikannya sasaran empuk bagi peretas profesional maupun amatir.
2. Mengapa Cybersecurity Review di Indonesia Sangat Penting?
Melakukan audit atau review berkala memberikan gambaran objektif mengenai postur keamanan organisasi Anda. Dalam iklim bisnis saat ini, kepercayaan pelanggan adalah mata uang yang paling berharga. Sekali data pelanggan bocor, reputasi yang dibangun bertahun-tahun bisa hancur dalam semalam.
Berikut adalah beberapa alasan mengapa cybersecurity review di Indonesia harus menjadi prioritas:
- Kepatuhan Hukum: Memastikan bisnis Anda memenuhi standar UU Pelindungan Data Pribadi yang baru disahkan.
- Deteksi Dini: Menemukan kerentanan (vulnerabilities) dalam sistem sebelum dimanfaatkan oleh pihak luar.
- Keberlanjutan Bisnis: Mencegah downtime operasional yang disebabkan oleh serangan ransomware.
- Kepercayaan Stakeholder: Menunjukkan komitmen perusahaan terhadap keamanan data kepada investor dan pelanggan.
Banyak kasus kebocoran data di Indonesia terjadi karena kelalaian kecil yang sebenarnya bisa dideteksi melalui audit sederhana. Prevention is better than cure bukan sekadar pepatah, melainkan strategi bisnis yang esensial di era digital.
3. Ancaman Siber Utama yang Menghantui Indonesia
Para penjahat siber terus mengembangkan teknik mereka. Di Indonesia, ada beberapa jenis serangan yang paling dominan dalam setahun terakhir:
A. Ransomware
Serangan ini mengunci data penting dan meminta tebusan dalam bentuk mata uang kripto. Beberapa perusahaan besar di Indonesia sempat lumpuh operasionalnya akibat serangan ini, yang menuntut tebusan hingga miliaran rupiah.
B. Phishing & Social Engineering
Tipe serangan ini menargetkan faktor manusia. Melalui pesan WhatsApp atau email palsu, penyerang mencoba mencuri kredensial akun seperti username dan password perbankan.
C. SQL Injection & Web Defacement
Situs web pemerintah dan pendidikan seringkali menjadi korban web defacement, di mana peretas mengubah tampilan halaman utama untuk tujuan propaganda atau sekadar pamer kemampuan.
“Serangan paling berbahaya bukan lagi yang menargetkan sistem tercanggih, melainkan yang menipu pengguna yang paling tidak waspada.” – Pakar Keamanan Siber Indonesia.
4. Regulasi Pemerintah: UU Pelindungan Data Pribadi (UU PDP)
Pemerintah Indonesia telah mengambil langkah besar dengan mengesahkan Undang-Undang Pelindungan Data Pribadi (UU PDP). Undang-undang ini mengatur bagaimana data harus dikelola, diproses, dan dilindungi. Pelanggaran terhadap aturan ini dapat berujung pada denda yang sangat besar, mencapai miliaran rupiah atau persentase dari pendapatan tahunan.
Dalam setiap cybersecurity review di Indonesia, kepatuhan terhadap UU PDP adalah aspek yang wajib diperiksa. Hal ini mencakup penunjukan Petugas Pelindungan Data (Data Protection Officer) dan kewajiban melaporkan kebocoran data dalam waktu 3×24 jam.
Regulasi ini memaksa perusahaan untuk meningkatkan standar keamanan mereka. Tidak hanya perusahaan skala besar, UMKM yang mengelola data pelanggan pun kini terikat oleh aturan yang sama untuk memastikan privasi warga negara terlindungi.
5. Tahapan Melakukan Cybersecurity Review yang Efektif
Proses review yang komprehensif tidak bisa dilakukan secara sembarangan. Dibutuhkan metodologi yang terstruktur untuk mendapatkan hasil yang akurat:
- Identifikasi Aset: Mendata semua perangkat hardaware, software, dan data sensitif yang dimiliki.
- Penilaian Risiko: Menganalisis potensi ancaman dan dampak yang mungkin ditimbulkan jika terjadi serangan.
- Vulnerability Assessment: Menggunakan alat otomatis untuk mencari celah keamanan teknis.
- Penetration Testing: Melakukan simulasi serangan nyata untuk menguji seberapa kuat pertahanan yang ada.
- Analisis Kebijakan: Meninjau protokol internal dan prosedur penanganan insiden.
Setelah tahapan ini selesai, biasanya akan diterbitkan laporan rekomendasi yang merinci langkah perbaikan apa saja yang harus segera diambil berdasarkan tingkat urgensinya.
6. Statistik Serangan Siber di Indonesia 2023-2024
Data dari laporan keamanan tahunan menunjukkan tren yang mengkhawatirkan. Berikut adalah tabel ringkasan statistik yang menyoroti urgensi situasi ini:
| Kategori Statistik | Estimasi Data 2023-2024 |
|---|---|
| Total Anomali Trafik Siber | Lebih dari 400 Juta Serangan |
| Sektor Paling Banyak Diserang | Pemerintah, Keuangan, & Energi |
| Rata-rata Kerugian Akibat Kebocoran Data | Rp 15 – 20 Miliar per Kasus |
| Persentase Perusahaan yang Tidak Memiliki Tim SOC | Sekitar 65% |
Statistik di atas menunjukkan bahwa ancaman bukan lagi bersifat teoretis, melainkan realitas harian yang harus dihadapi dengan kesiapan infrastruktur dan SDM yang kompeten.
7. Solusi dan Teknologi Keamanan Modern
Untuk menangkal serangan siber yang semakin kompleks, penggunaan teknologi tradisional seperti antivirus standar tidak lagi cukup. Berikut adalah beberapa solusi modern yang disarankan dalam cybersecurity review di Indonesia:
- EDR (Endpoint Detection and Response): Memantau aktivitas di setiap perangkat secara real-time untuk mendeteksi perilaku mencurigakan.
- Multi-Factor Authentication (MFA): Menambahkan lapisan keamanan ekstra selain kata sandi.
- Encryption: Memastikan data yang dicuri tidak dapat dibaca oleh pihak yang tidak berwenang.
- Zero Trust Architecture: Prinsip keamanan di mana tidak ada pengguna atau sistem yang dipercaya secara default, baik di dalam maupun di luar jaringan.
Investasi pada teknologi ini mungkin terasa mahal di awal, namun biaya pemulihan setelah serangan jauh lebih besar. Banyak perusahaan lokal mulai beralih ke layanan Managed Security Services (MSS) untuk menghemat biaya operasional.
8. Langkah Praktis Meningkatkan Keamanan Digital
Jika Anda ingin memulai penguatan keamanan sekarang juga, berikut adalah daftar periksa praktis yang bisa diterapkan:
- Update Berkala: Pastikan semua OS dan aplikasi selalu dalam versi terbaru.
- Edukasi Karyawan: Adakan pelatihan kesadaran siber secara rutin agar karyawan tidak mudah tertipu phishing.
- Backup Terenkripsi: Selalu miliki cadangan data di luar jaringan utama (off-site backup).
- Audit Hak Akses: Berikan hak akses hanya kepada mereka yang benar-benar membutuhkannya (principle of least privilege).
Selain langkah-langkah di atas, Anda dapat mengunduh panduan lengkap kami untuk audit mandiri.
9. Kesimpulan dan Rekomendasi Akhir
Konklusi dari cybersecurity review di Indonesia saat ini adalah bahwa kita sedang berada di titik krusial. Ancaman semakin canggih, sementara regulasi semakin ketat. Bisnis yang tidak memprioritaskan keamanan siber berisiko menghadapi kerugian finansial yang besar dan sanksi hukum yang berat.
Takeaways Utama:
- Selalu waspada terhadap metode serangan terbaru seperti ransomware dan phishing.
- Patuhi UU Pelindungan Data Pribadi untuk menghindari denda administratif.
- Lakukan audit atau cybersecurity review minimal sekali dalam setahun.
- Fokus pada faktor manusia dengan mengedukasi seluruh tim organisasi.
Jangan menunggu hingga terjadi insiden untuk mulai bertindak. Keamanan siber adalah perjalanan berkelanjutan, bukan tujuan akhir. Mulailah tinjau sistem Anda hari ini dan bangun ekosistem digital yang aman dan terpercaya di Indonesia.